【速報】Splunk .conf26@Denver初参戦!Keynoteの内容をお届けします!
はいさい!(こんにちは)
NOP セールスエンジニアリング部の北本です。
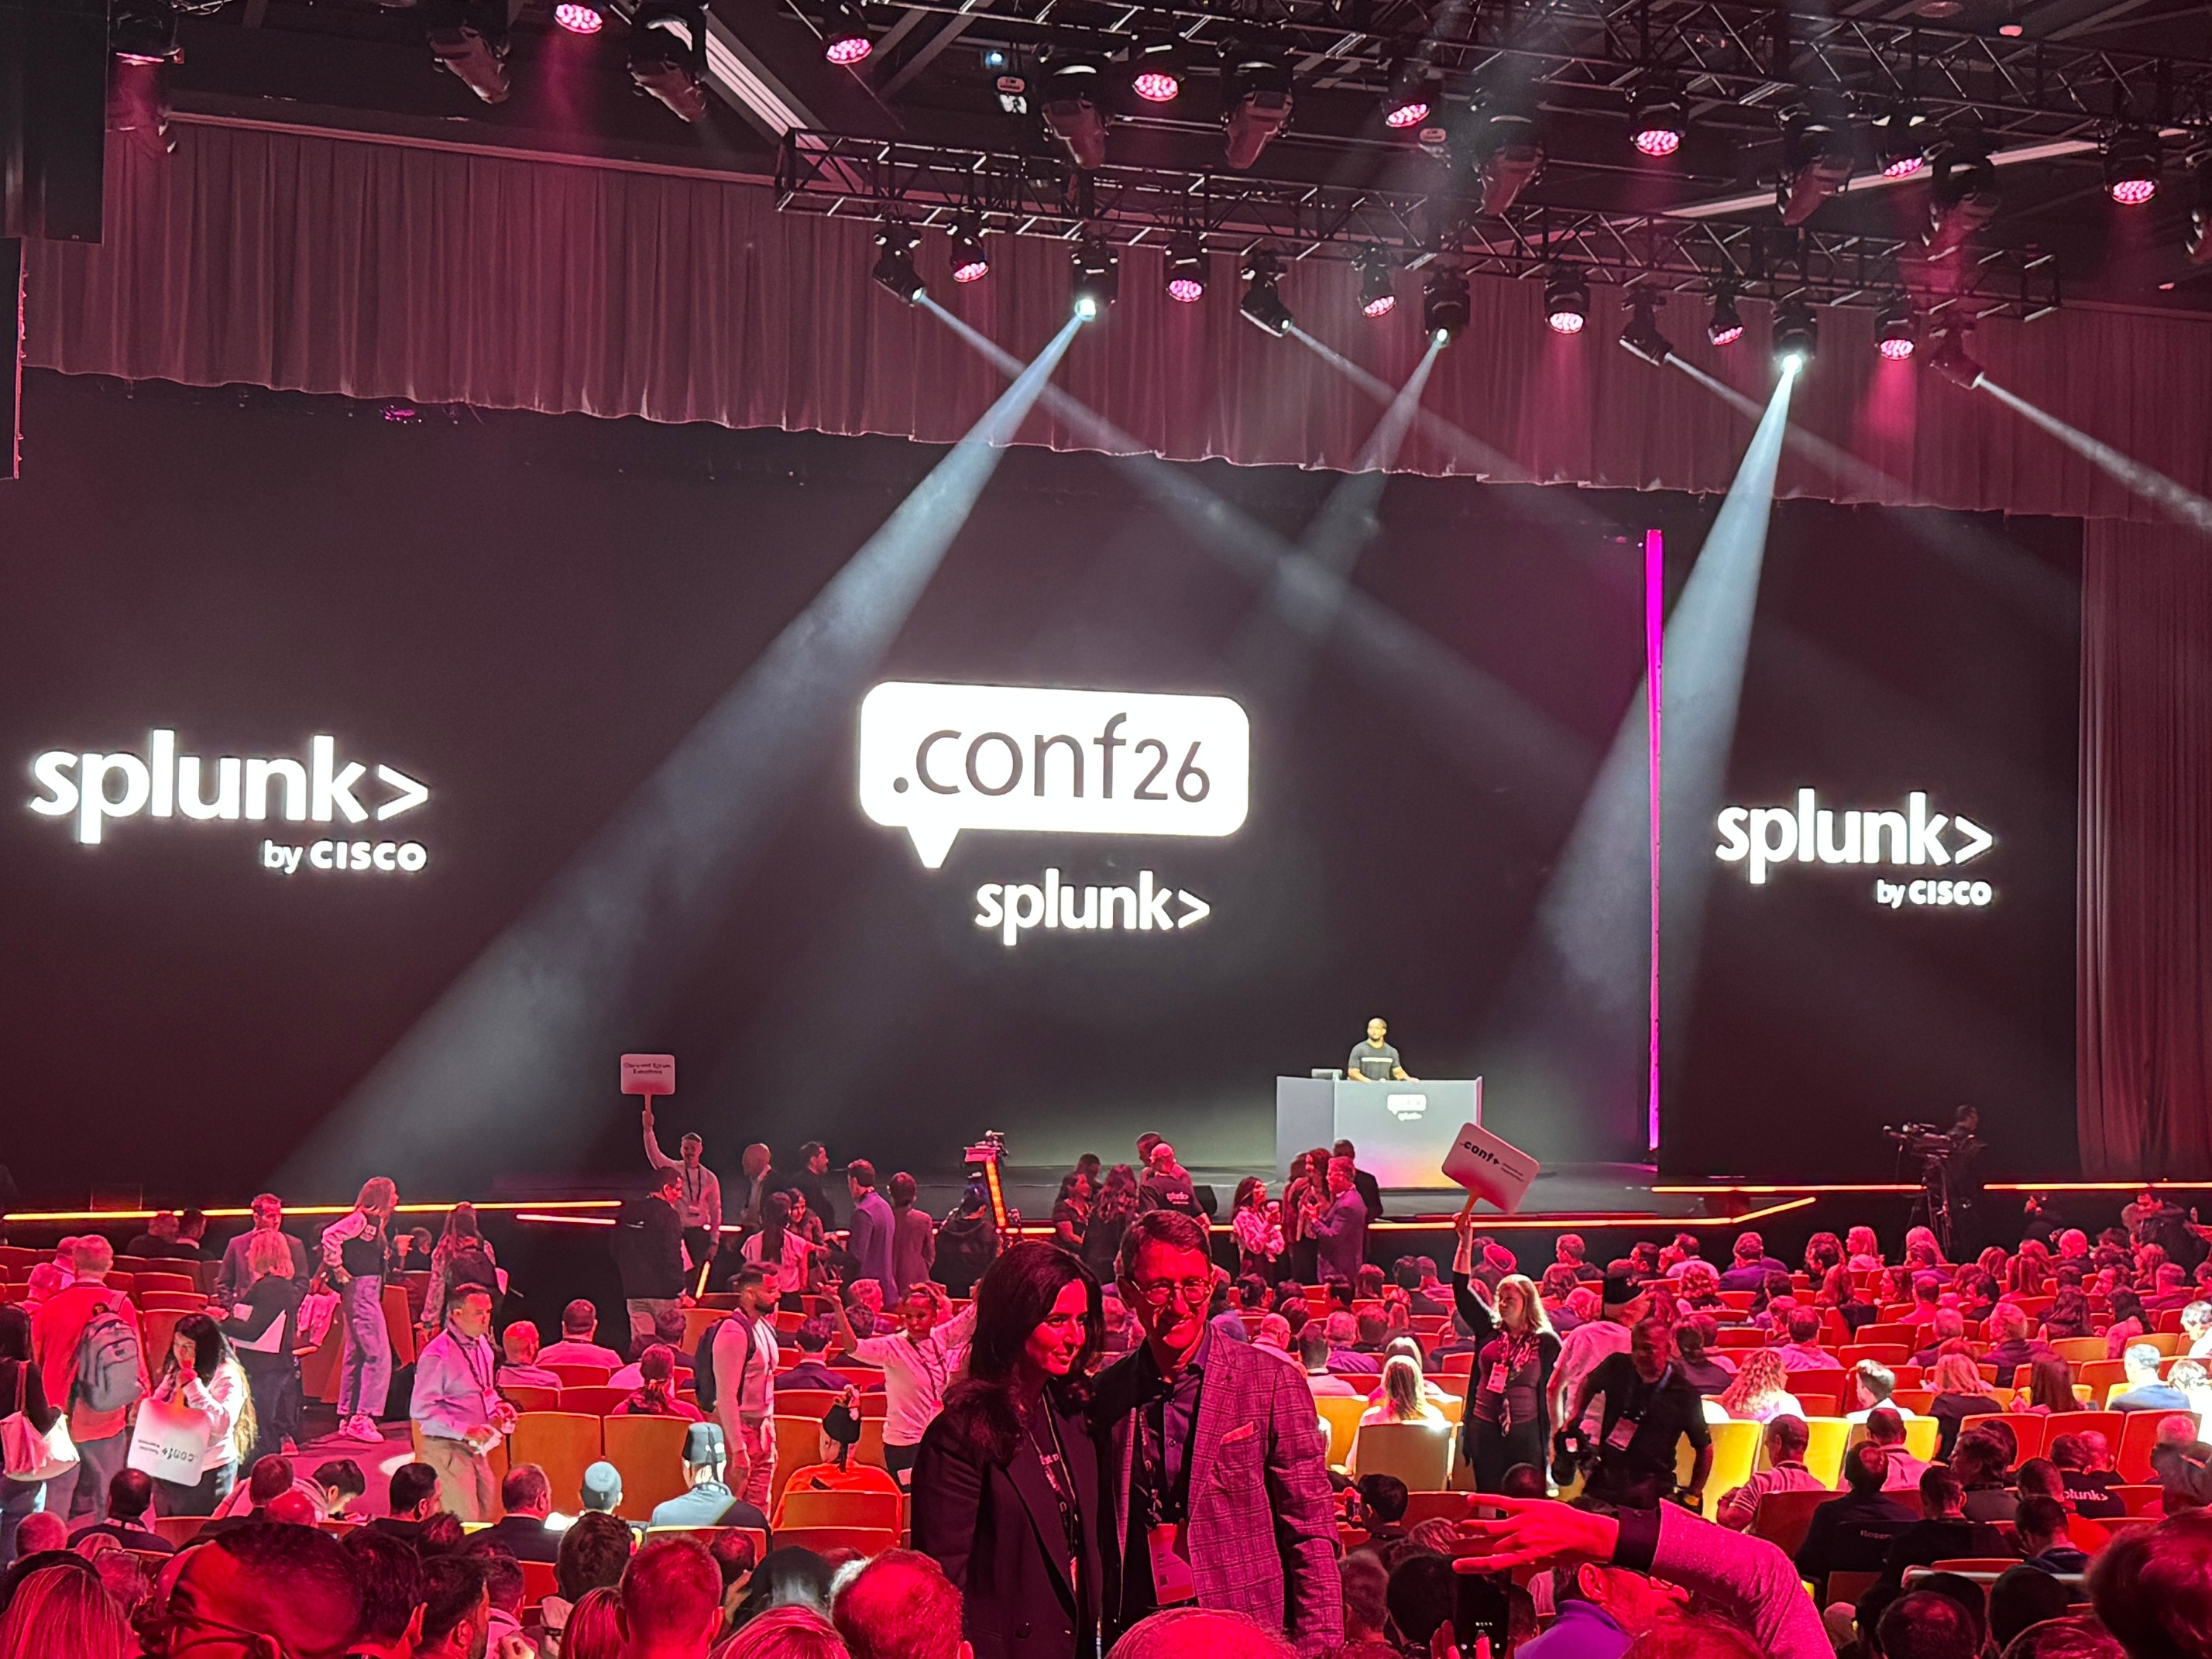
今回は、アメリカ・デンバーで開催されている「Splunk .conf26」に参加していまして、
私が特に注目しているのは、「CiscoとSplunkの統合はどこまで進んだのか?」「Cisco製品と組み合わせることで、お客様にどのような価値を提供できるのか?」という点です。
日本時間の9月15日に行われたWelcome KeynoteではSplunkの方向性が、16日のProduct Keynoteでは具体的な製品やデモが紹介されました。
今回は、この2日間の内容から、Splunkの戦略、Ciscoとの連携、Observabilityの進化を中心にご紹介します!
目次[非表示]
■ Welcome Keynoteで示されたSplunkの方向性
今回のKeynoteで示されたメッセージは、
「Splunk is the data platform for trusted AI at scale」です。
日本語で表すと、
「Splunkは、信頼できるAIを大規模に活用するためのデータプラットフォームである」
という考え方です。
AIは、人の質問に答えるだけでなく、自らツールを使い、業務を進める「AIエージェント」へと進化しています。
一方で、AIが会社のルールに沿って動いているか、攻撃によって不正な操作をしていないか、どのくらいの費用がかかり、それに見合う成果が出ているかを確認する必要があり、こうした課題に対して、Splunkは次の3つの柱を示しました。
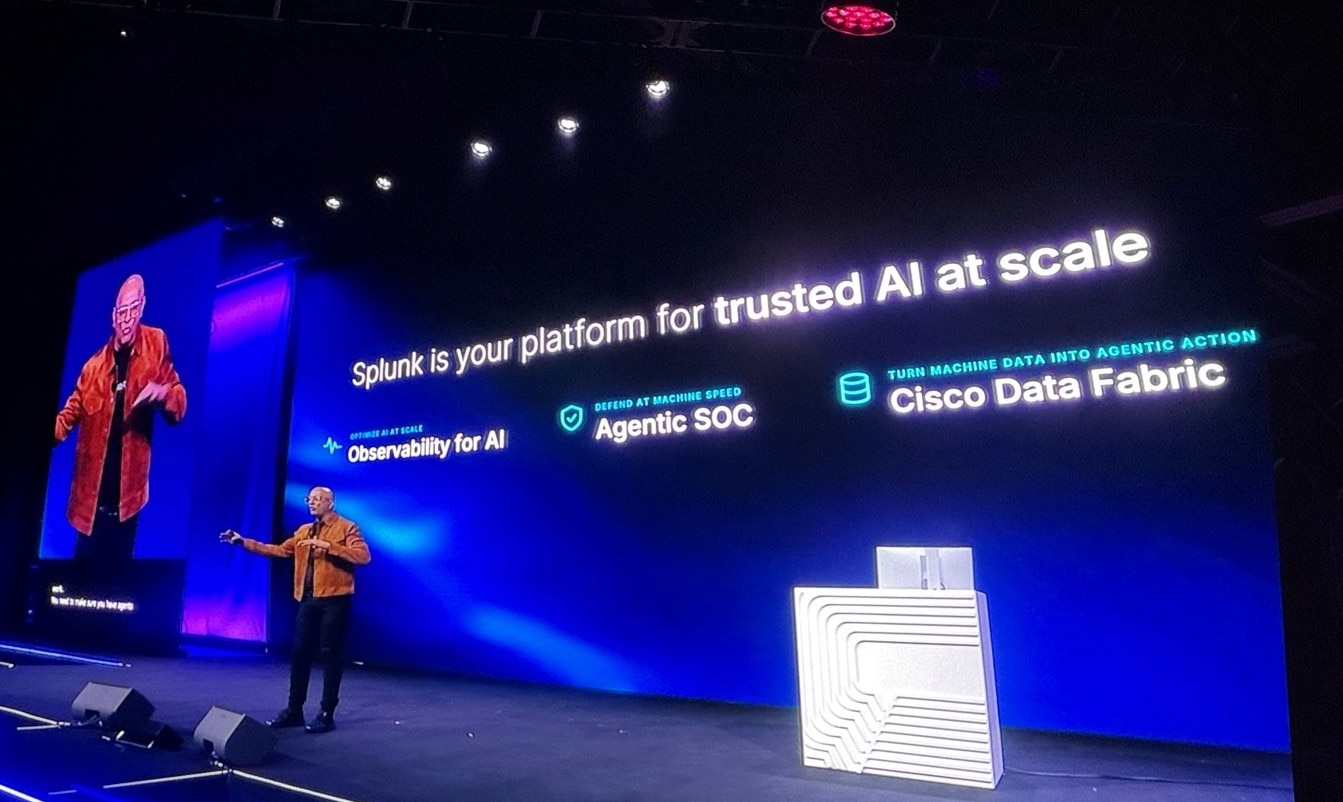
① Observability for AI
-AIの動作や品質、コストを把握し最適化する-
まずは、AIがどのように動いているかを確認する仕組みです。AIを動かすインフラやアプリケーションの状態に加え、AIエージェントの行動や回答内容まで確認する方向性です。
今回紹介された「Agent Observability」では、AIがどのような処理を行い、その結果が業務のルールに合っているかを確認します。
また、「Tokenomics」では、AIが処理するデータの単位であるトークンの利用量やコストの把握・管理が可能となります。
AIが動いているかだけでなく、「適切に動いているか」「どのくらいコストがかかっているか」まで捉えるということが必要になってきています。
② Agentic SOC
-AIがセキュリティ担当者の調査や対応を支援する-
次に、セキュリティの監視・対応を担うSOCの業務を、AIエージェントが支援する仕組みです。
AIがアラートの確認や関連情報の調査、対処を進めながら、人の判断が必要な場面では担当者に確認を求めます。デモでも、AIの動作に影響する制御を適用する際には、人が内容を確認・承認する流れが紹介されていました。
こうした役割分担によって、機械の速度で進む攻撃に対応していく考え方です。
③ Cisco Data Fabric
-人やAIが判断するためのデータをつなぐ-
そして、これらをデータの面から支えるのが「Cisco Data Fabric」です。
ネットワーク、アプリケーション、インフラ、セキュリティなどの情報を関連づけ、人やAIが「何が起きているか」「どのような背景があるか」を理解するためのデータ基盤として紹介されました。
クラウドやオンプレミスなどに分散したデータを横断して参照・検索する仕組みを通じて、必要な情報を活用しながら、増え続けるデータの管理コストにも対応していく方向性が示されています。
今回の説明やデモを通じて、私自身、Splunkは、人とAIが一緒に「状況を理解し、判断し、対応する」ところまで支える基盤へ進化していると感じました!
■ CiscoとSplunkの連携は進んだのか?
ここからは、今回確認したかったCiscoとの連携についてご紹介します。2日間のKeynoteでは、共通の操作画面での対応から、ネットワークの防御、AIを動かす基盤まで、具体的な連携が取り上げられていました!
・Cisco Cloud ControlからAIの確認とセキュリティ対応まで実現
KeynoteでのデモはすべてCisco Cloud Controlで実施され、AIの問題を見つけ、AIエージェントがセキュリティの調査・対応を進めるデモが行われました。
不正な指示を受けたAIから、外部サービスへのアクセスに使うAPIキーが漏えいするデモでは、Agent ObservabilityとSplunk Enterprise Security(ES※)を利用していました。
※ESは、ログなどを分析し、脅威の検知や調査・対応に使う製品です。
まず、Agent Observabilityがこの問題を検知し、アラートをESへ連携します。すると、調査を担うAIエージェント「Triage Agent」が関連する証拠を集め、利用者の不審な行動とあわせて調査を進めていました。
さらに、対処を担うAIエージェント「Response Agent」が、侵害された認証セッションの無効化と、漏えいしたトークンの更新を実施していました。不正なアクセスに使われる認証情報を、そのまま利用され続けないようにする対応です。
その後、担当者がAIエージェントの調査結果と、再発防止のために提案された制御内容を確認・承認し、適用していました。適用後には、同じ不正な指示がブロックされることも確認されています。
このデモで示されたのは、AIエージェントが調査と初動対応を進め、人が内容を確認して再発防止の制御を適用するという役割分担です。
Cisco Cloud Control内で、AIの問題の検知からセキュリティ対応、再発防止までをつなぐ流れが紹介されており、統合プラットフォーム化が進んでいました。
・Splunkでリスクを把握しCiscoの機能で防御する
次は、2日目のProduct Keynoteで紹介されたセキュリティの連携です。
Cisco Hybrid Mesh FirewallやLive Protectなどの防御機能と、Splunkを組み合わせる取り組みが説明されました。
Cisco Live USでも発表のあったLive Protectの紹介もありました。
弊社Blogでも紹介していますのでご覧ください!
⇒【速報】Cisco Live 2026 Las Vegas~WoS編~ | ネットワンパートナーズ株式会社ブログサイト
Live Protectは、修正パッチをすぐに適用できない場合や、まだパッチが存在しない場合に、Shieldと呼ばれる仮想パッチで防御する技術です。
機器のソフトウェアを修正するまでの間、その脆弱性を悪用した攻撃を防ぐための対策として紹介されました。
こちらもCisco Cloud Controlからデモを実施しており、デモの題材は、ネットワーク機器の脆弱性への対応でした。
まず、担当者がAIエージェントに、その脆弱性が自社の機器に影響するかを調べるよう依頼していました。
依頼を受けたAIエージェントは、SplunkのExposure Analyticsを使い、影響を受ける機器とリスクを確認。その結果をもとに、Live ProtectのShieldによる防御につなげていました。
ただし、Shieldで攻撃を防いでも、機器の脆弱性そのものが修正されるわけではないため、AIエージェントは、次回のメンテナンスで運用担当チームが修正パッチを適用できるよう、作業依頼を記録する「チケット」も作成していました。
AIが修正作業の準備を進め、実際のパッチ適用は運用担当チームへ引き継ぐ流れが実現されていました!
さらにAIエージェントは、Shieldによる防御が有効になるまでの間に、その脆弱性を悪用した攻撃を受けていないか、痕跡の調査も行っており、これまで人が長時間かけていた対応を数分で完了させておりました。
このデモでは、担当者の依頼を受けたAIエージェントが、影響の調査からShieldによる防御、その後の修正作業の準備、攻撃の痕跡の確認まで進めていました。
Splunkでリスクを把握し、Ciscoの機能で防御するという連携が、具体的な対応手順として紹介されており、"CiscoとSplunkの連携は進んでいる"と改めて感じました。
・CiscoのAI基盤でSplunkのAI機能を動かす
Ciscoとの連携は、Cisco Cloud Controlでの操作やセキュリティの防御だけでなく、AIを動かす基盤にも広がっていました。
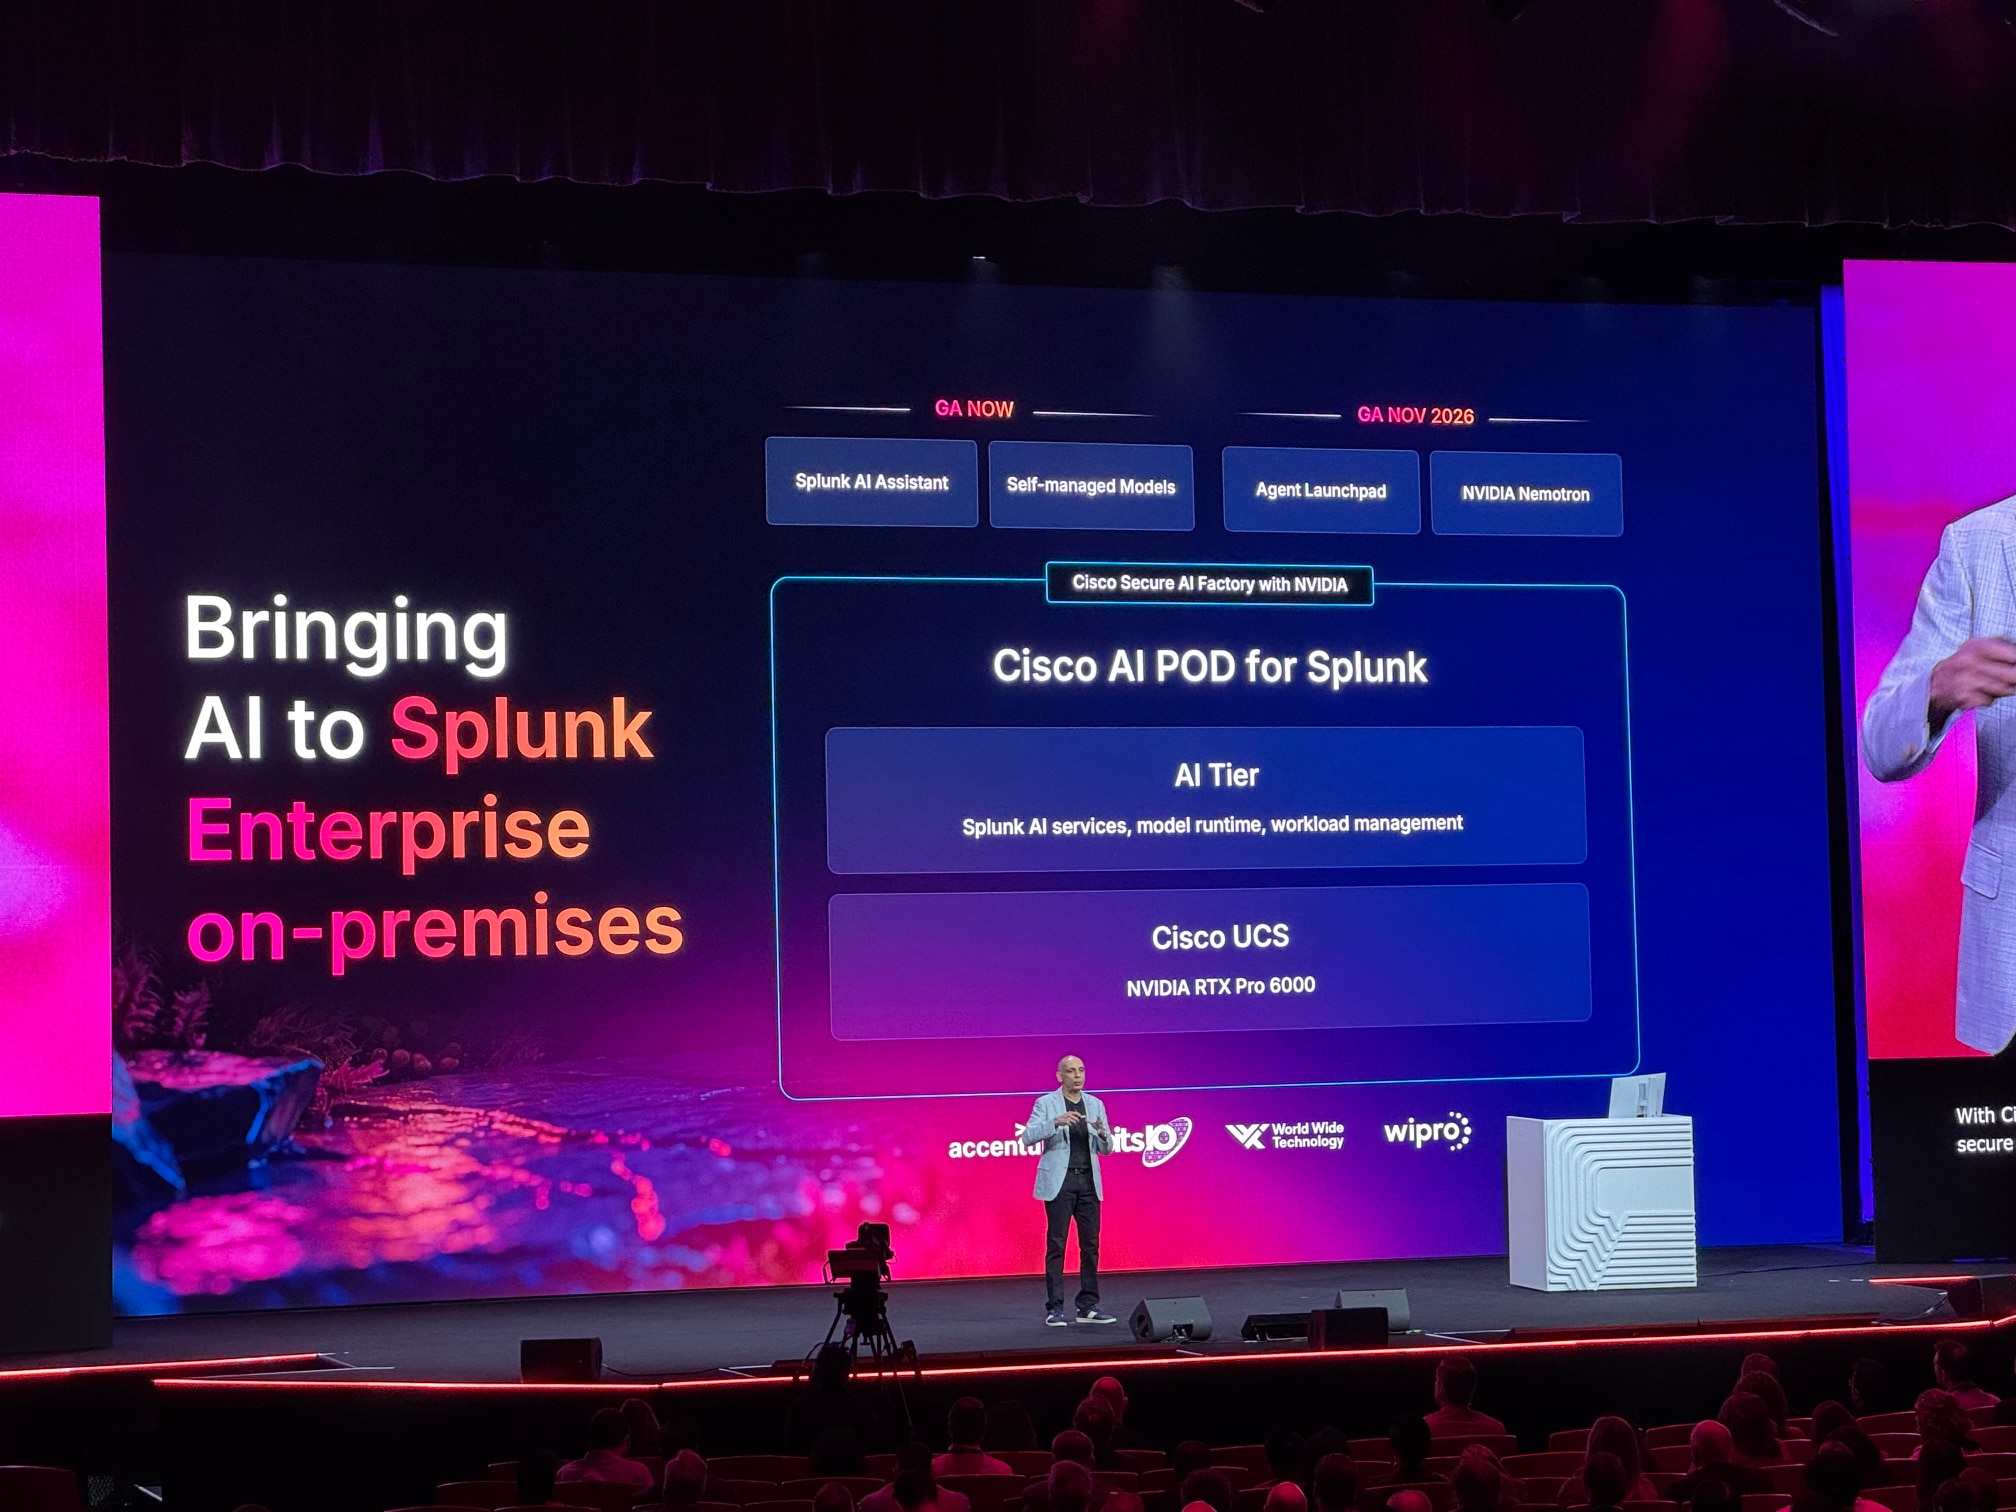
Welcome Keynoteでは「Cisco Secure AI Factory with NVIDIA」でのSplunk AIの活用が説明され、Product Keynoteでは「Cisco AI POD for Splunk」が紹介されました。
Cisco AI POD for Splunkは、Cisco UCSサーバーとNVIDIA RTX PRO 6000のGPUを組み合わせ、SplunkのAI機能をオンプレミスで動かすための構成です。Keynote時点で提供が開始されていると紹介されました!
あわせて説明されたのが、対応する自社インフラ上でSplunkのAI機能を動かすためのソフトウェア「AI Tier」です。
AIモデルを実行する環境や、AIの処理を管理する機能などを提供するソフトウェアです。
つまり、Cisco UCSなどのハードウェアを土台に、AI Tierを通じてSplunkのAI機能を動かす構成です。自社で保有するオンプレミスの運用データを、AIによる分析や運用支援に活用するための基盤として紹介されていました。
NOPとして、AI基盤であるUCS(特にCisco Unified Edge)には力を入れているので、少し検証してみてもいいかもと感じました!
■Observabilityの進化
続いて、Observabilityについてもご紹介します!
2日目のProduct Keynoteでは、AIを使ってシステムの運用を支援する仕組みと、AIそのものの動作や回答を確認する仕組みのデモが行われました。
・AIの回答が業務ルールを守っているかを確認
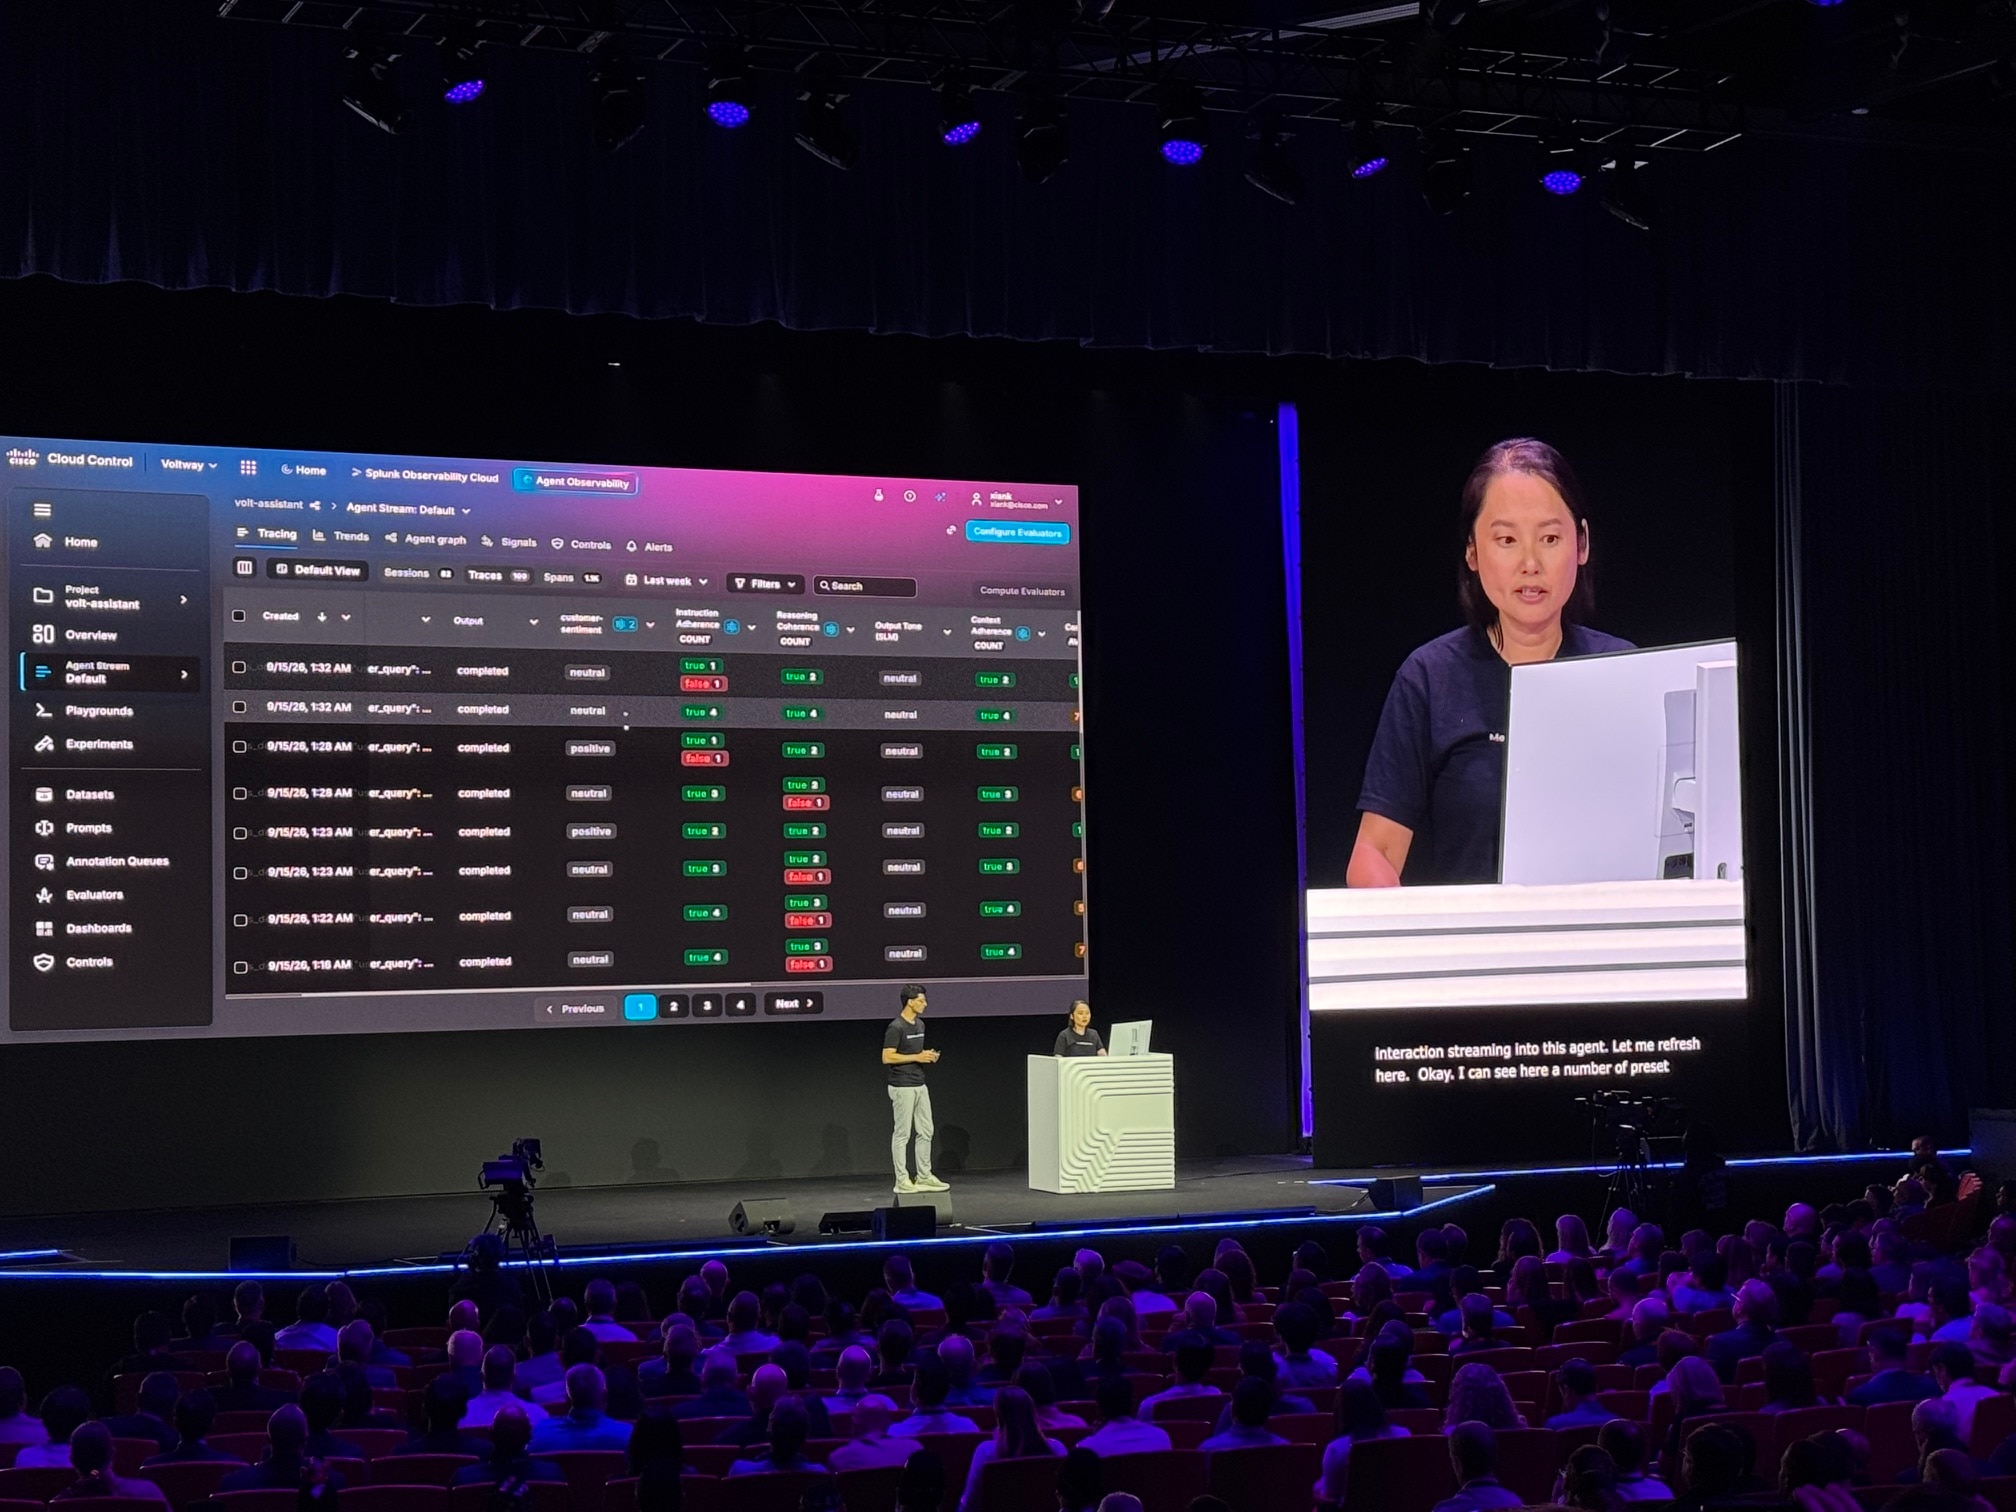
Splunk Agent Observabilityのデモでは、小売業のAIエージェントが、顧客からの問い合わせに対して、すでに期限が切れた割引を案内してしまうケースが取り上げられました。
このAIエージェントは停止しておらず、顧客からの問い合わせにも回答できていましたが、案内した割引はすでに終了していました。
これまでのように「AIが停止していないか」「回答を返しているか」を確認するだけでは、こういった問題を見つけることはできないと問題定義していました。
そこで担当者は、Splunk Agent Observabilityを使い、AIエージェントがどのような処理を経て期限切れの割引を案内したのかを調べていました。
そのうえで、「期限切れの割引を案内していないか」をチェックする評価ルールを作成し、問題のある回答を見つけられるようにしていました。
さらに、その評価ルールをもとに、期限切れの割引を案内しないよう、AIの動作を制御する「ガードレール※」を適用していました。
※ガードレールとは、AIが業務のルールから外れた動作をしないようにするための仕組みです。
適用後にもう一度問い合わせると、AIを停止することなく、正しい割引を案内していました。
AIの回答内容を確認し、問題を見つけ、同じ誤りを防ぐための制御につなげる.
今回のデモでは、AIが動いているかに加えて、業務のルールに沿って適切に動いているかまで確認する流れが紹介されていました。
また、AIの利用コストを把握・管理する「Tokenomics」についても説明がありました。AIが文章などを処理する際の単位である「トークン」の利用量や費用を確認するもので、AIの動作や回答の品質とあわせて、コストを管理する機能も紹介されています。
・AIの利用コストと価値を把握する Tokenomics
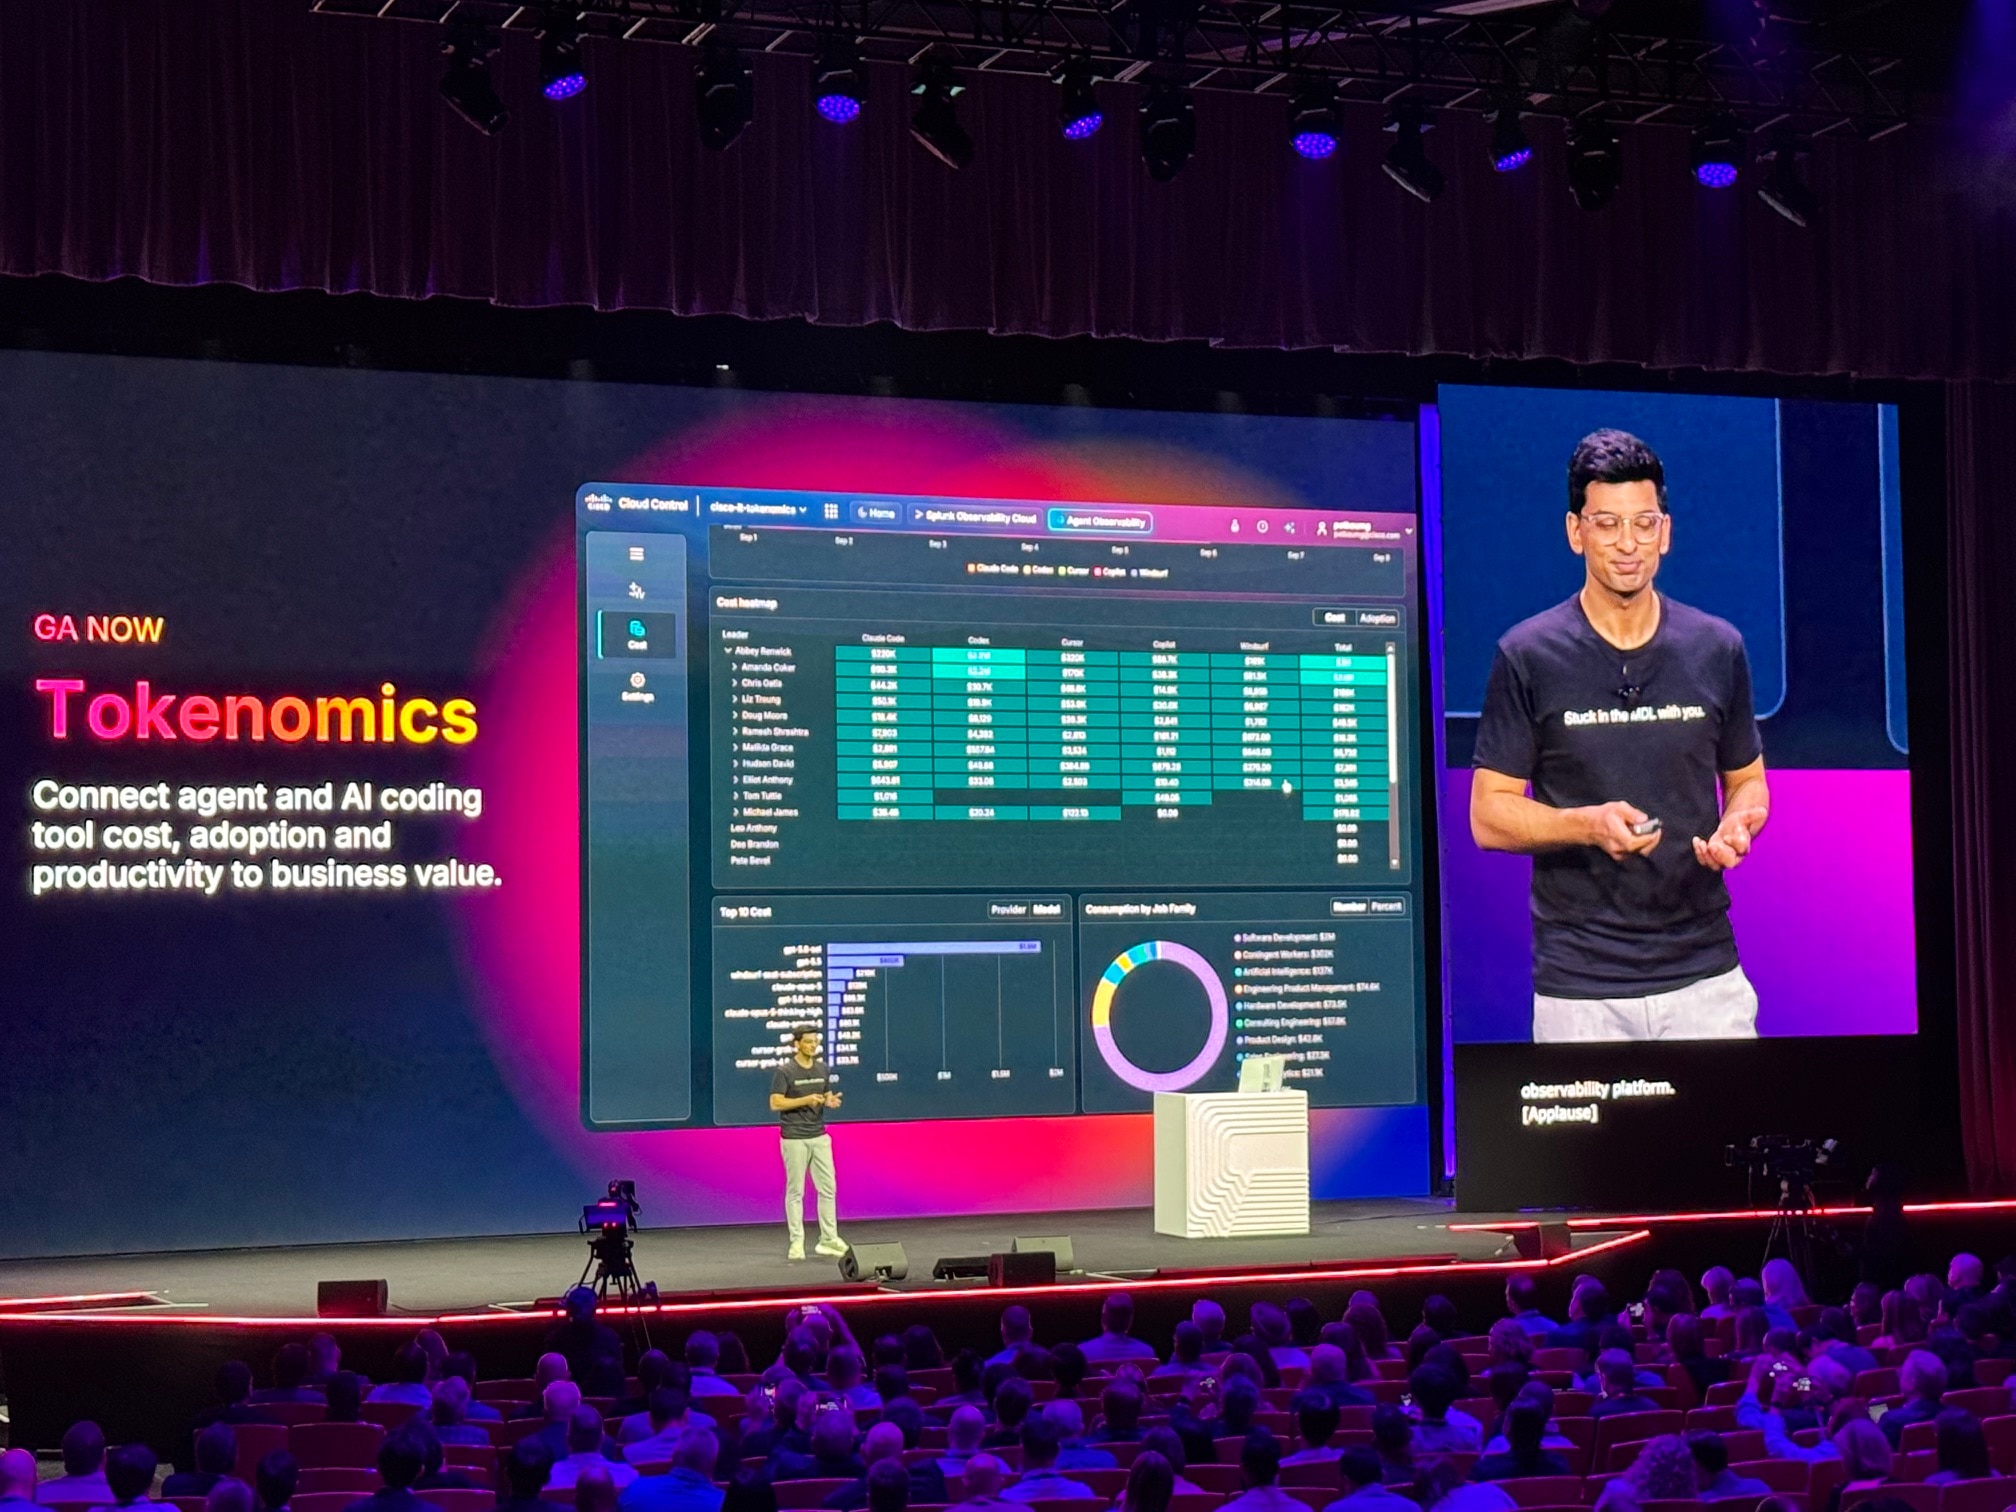
AIの利用状況やコストを把握・管理する「Tokenomics」も紹介されました。
トークンとは、AIが文章などを処理する際の単位です。
Tokenomicsでは、その利用量や費用に加え、AIエージェントやAIコーディングツールがどの程度使われ、生産性や事業価値につながっているかを確認する考え方が示されました。
例えば、単に「AIにいくら使ったか」を見るだけでなく、「どのツールが使われ、その費用に見合う効果が出ているか」を把握するための機能です。
対象には、自社で開発したAIエージェントだけでなく、他社製のAIエージェントも含まれます。オンプレミスやクラウドでの提供に加え、Cisco Cloud Controlのアプリケーションとしての提供も紹介されていました。
・Observabilityとセキュリティの情報をあわせて確認
ObservabilityとSplunk Enterprise Security(ES)の情報を組み合わせる追加の連携についても説明がありました。
※Keynote時点では、2026年末の提供が予定とのこと。
紹介されたのは、システムの運用担当者とセキュリティ担当者が、双方の情報を使って問題の原因や対応の優先順位を判断する使い方です。
例えば、アプリケーションが遅くなった場合、原因が不正な暗号資産の採掘なのか、それともプロセスの再起動などが必要な運用上の問題なのかによって、対応が変わってきます。
システムの性能情報とセキュリティの情報をあわせて確認することで、その判断に必要な情報を得られます。
また、セキュリティ担当者が、問題の見つかったサーバーの業務上の重要性を確認し、対応の優先順位を判断する例も挙げられていました。
システムの状態とセキュリティ上のリスクをあわせて把握し、何が起きているのか、どの問題から対応すべきかを判断する。
運用とセキュリティの両面から、システムの安定稼働を支える連携として紹介されました。
■さいごに
今回確認したかった「CiscoとSplunkの連携はどこまで進んだのか?」について、KeynoteではCisco Cloud Control内での調査・対応や、Ciscoの防御機能と組み合わせた脆弱性対応がデモで紹介されていました。
Observabilityでは、AIの動作や回答内容、利用コストを確認する機能が紹介されました。加えて、ESのデータと組み合わせる連携については、今後の提供予定が説明されています。
AIを動かす基盤についても、Cisco AI PODを使った構成が紹介されているなど、今回紹介しきれなかった部分でも、さまざまな連携が進んでいました!
今回は、2日間のKeynoteから、Ciscoとの連携とObservabilityの使い方を中心にご紹介させていただきましたが、NOPとして、こうした領域でパートナーの皆様のお力になれるのではないかと感じました!!
では、まためんそーりよー(またいらしてください)
NOP 北本