侵入されたら終わり。攻撃は「入口」で止める。 ─OPSWATで防ぐUSBメモリのマルウェア侵入
はじめに:この記事でお伝えすること
皆様こんにちは、ネットワンパートナーズの寒川(サンガワ)です。
2026年6月から7月にかけて、陸上自衛隊と三重県庁で、マルウェア(悪意あるプログラム)に感染したUSBメモリが相次いで見つかったというニュースが報道されました。
この問題発覚を受け、総務省が全国の地方自治体向けにUSBメモリを含む可搬媒体の利用実態やセキュリティ状況を確認するよう通知を出しました。
この記事では、2つの事案に共通する原因と3つの課題を整理し、その課題を「人の注意」ではなく「仕組み」で解決する方法を、OPSWAT社の「MetaDefender Kiosk」を例にご紹介します。
USBメモリを業務で使用する組織の皆様にとって、有益な記事となりましたら幸いです。
(この記事を読み終わるまでの目安:約5〜7分)
目次[非表示]
第1章:2つの事案で何が起きたのか
事案1:陸上自衛隊
2026年6月25日、官房副長官は記者会見で、陸上自衛隊がマルウェアに感染したUSBメモリを2025年2月まで使っていたことを公表しました。
報道によると、感染したUSBメモリは6本見つかり、中部方面総監部のパソコン約480台のうち50台以上に接続されていました。
そのうち半数近くは、インターネットから分離された閉域ネットワーク(以下「クローズ系」)に接続されていたとされています。
また9月には感染原因の調査結果が公表され、当該USBメモリは部隊の正規調達品ではなく、隊員が持ち込んだ私物であったことが判明しました。
なお公式発表では、検知されたマルウェアは「自己増殖するだけの古典的なもの」で、情報の外部流出はなかったとされています。
古典的なマルウェアだったので、USBメモリを使うたびにマルウェア検査を実施していれば、検知できた可能性があります。
事案2:三重県庁
陸上自衛隊の報道を受けて、三重県は2026年6月26日から7月6日まで、庁内のUSBメモリ10,757個を調査しました。その結果、37の所属で47個のUSBメモリからマルウェアが検知されました。47個のうち4個は、許可を受けていない私物のUSBメモリでした。
三重県知事は「セキュリティポリシーが甘かった」と述べ、県は次の対策を公表しています。
私物USBメモリの全面禁止と、USBメモリの登録管理の徹底
USBメモリのウイルスチェックの自動化
外部から業務で受け取ったUSBメモリを検査する専用端末の設置
参考記事:
読売新聞オンライン(2026年6月25日):
陸上幕僚長 記者会見(2026年7月7日):
日本経済新聞(2026年7月9日):
三重県「USBメモリの庁内調査結果について」:
第2章:2つの事案の共通原因と3つの課題
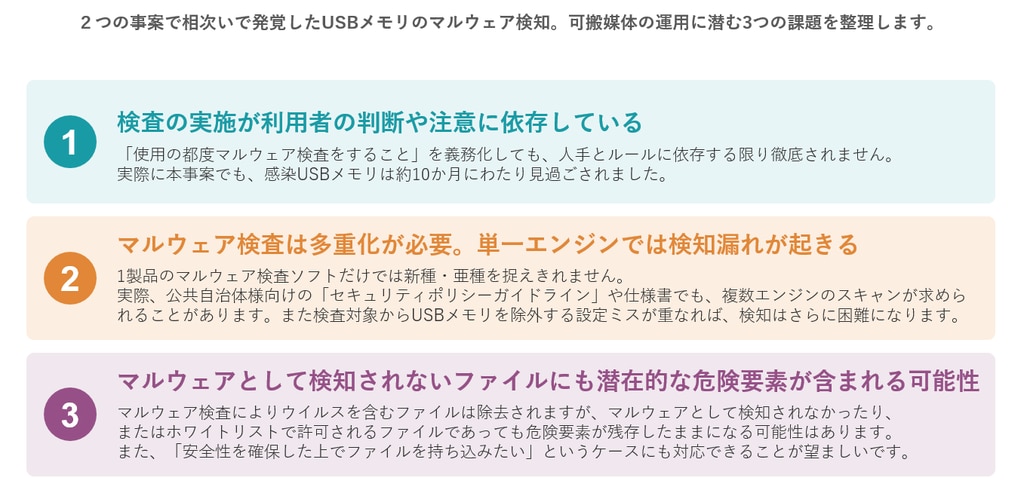
2つの事案の調査結果からは、共通する原因が見えてきます。それは「USBメモリを使うときのマルウェア検査が徹底されていなかった」ことだと考えられます。
また、ルールを作っても、そのルールが守られなければ組織を守ることができません。
この原因を分解すると、USBメモリの運用には次の3つの課題があることが分かります。
第3章:3つの課題を「仕組み」で解決する
ここがこの記事でいちばんお伝えしたいポイントです。
3つの課題に共通する解決の方向性は、「担当者の注意や努力に頼らず、仕組みでUSBメモリの安全を確保する」ことです。
この3つの対策を組み合わせた運用のイメージが、次の図です。
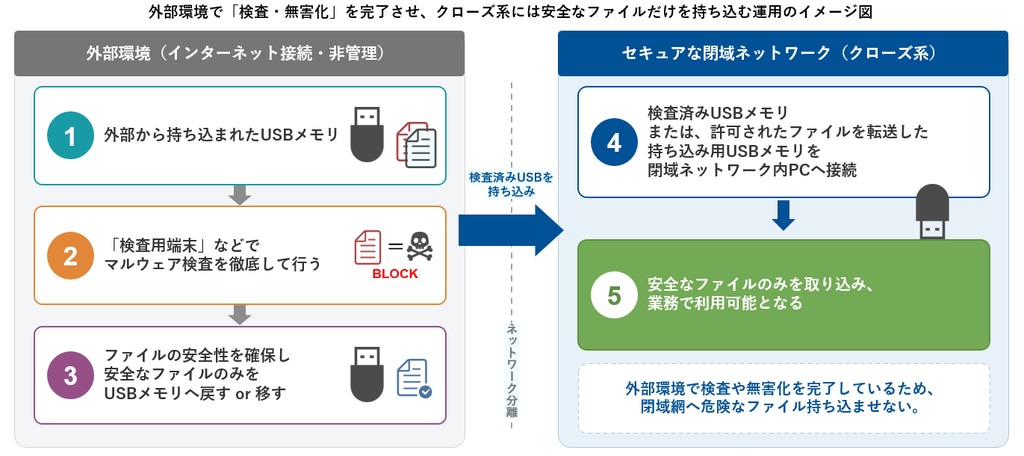
インターネットにつながる外部環境で検査と無害化を完了させ、クローズ系には安全なファイルだけを持ち込みます。
3つの課題を1つの仕組みで実現する「OPSWAT MetaDefender Kiosk」
では、この3つの対策をどう実現すればよいのでしょうか。
その答えの1つが、OPSWAT社の「MetaDefender Kiosk(以下、Kiosk)」です。 OPSWAT社の2026年2月2日の発表によると、同社の製品「MetaDefenderシリーズ」は日本の地方自治体組織の70%以上で利用されているセキュリティソフトウェアシリーズです。
そのうちKioskは、USBメモリ等の可搬媒体を持ち込む前にチェックを行う、可搬媒体用のゲートウェイとなる製品です。
ファイルの検査と無害化は、連携する「MetaDefender Core(以下、Core)」が実行します。
KioskとCoreは、1台のノートPCに両方をインストールし、「Kiosk端末」として使えます。
大規模環境では、Coreをサーバとして集約配置し、複数のKiosk端末から利用する構成も可能です。一方、小規模拠点では、1台のノートPCにKioskとCoreの両方をインストールして利用することもできます。
このように、利用規模や運用要件に応じて柔軟な構成が可能です。また、このKiosk端末が「課題1」の対策となる「共通利用する専用の検査端末」になります。
三重県が公表した「外部から受け取ったUSBメモリを検査する専用端末の設置」と同じ考え方になります。
Kioskを使ったUSBメモリ持ち込みの5ステップ
外部から受け取ったファイルを組織内のネットワークへ持ち込む手順は、次の5ステップです。
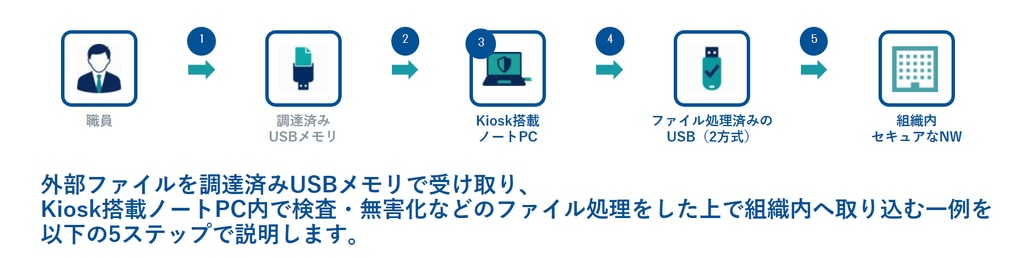
職員が、外部から受け取ったファイルを、組織で調達したUSBメモリに保存します。この時点のファイルは未検査です。
職員が、USBメモリを、Kioskを搭載したノートPCに接続します。ファイル選択から処理完了までを、全画面表示のKiosk操作画面だけで操作できます。利用開始時のAD/SAML認証や氏名入力を必須とする設定も可能です。
KioskがファイルをCoreに渡し、Coreが「マルチスキャン」「無害化」「生産国判定(ファイルの情報から作成元の国を特定する処理)」を実行します。
Coreで処理したファイルを、USBメモリに保存します。保存方法は、後で説明する2つのパターンから選べます。
職員が、処理済みのUSBメモリを組織内のネットワークへ持ち込みます。
なお、ステップ4の保存方法は、Kioskの設定で次の2つのパターンから選べます。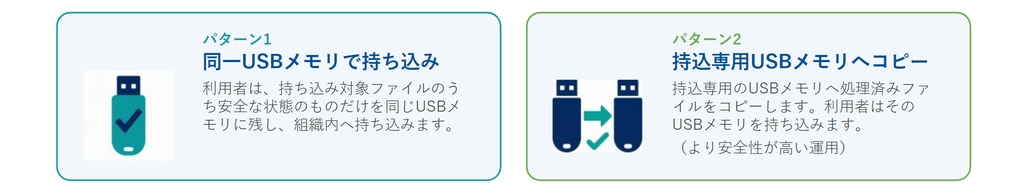
パターン1:同じUSBメモリで持ち込む
安全と判定されたファイルだけを元のUSBメモリに残して持ち込みます。
パターン2:持ち込み専用のUSBメモリにコピーする
処理済みファイルを持ち込み専用のUSBメモリにコピーして持ち込みます。
外部に接続したUSBメモリを組織内に持ち込まないため、パターン1よりも安全性が高い運用です。
この仕組みにより、課題1の「検査の実施が利用者の判断や注意に依存している」状態は、「Kioskを通さないとファイルを持ち込めない」運用に変わります。
第4章:「マルウェア検査」と「無害化」を同時に解決する2つの機能
マルチスキャンによる「マルウェア検査の課題」の解決
マルチスキャンは、複数のマルウェア検査エンジンで1つのファイルを同時にスキャンする機能です。
Coreでは30種類以上のエンジンを利用でき、搭載するエンジン数は8・12・16・20・最大構成(利用できるすべてのエンジンを搭載する構成)の5段階から選べます。
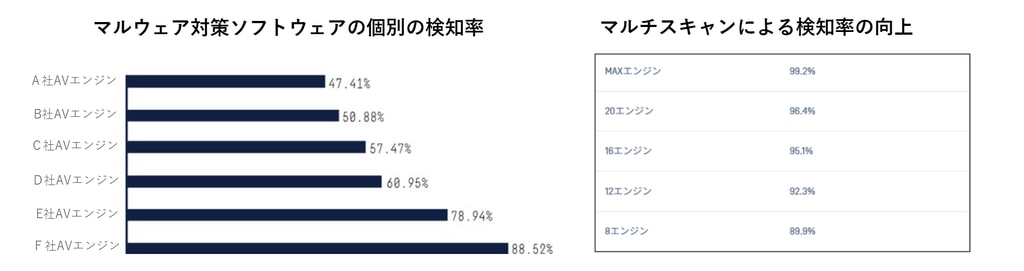
OPSWAT社が1万件以上の実在するマルウェアで実施したテストでは、搭載するエンジン数を増やすほど検知率が高くなる結果が出ています。
(※ 最新情報はOPSWAT社HP:https://japanese.opswat.com/products/metadefender/enterprise#metascan にて公開中)
また、Coreは世界の複数の地域で開発されたエンジンを採用しています。
マルウェアは、発生する地域や流行する地域に偏りがあります。各地域で開発されたエンジンは、その地域で発生・流行するマルウェアを検知しやすいため、複数地域のエンジンを組み合わせることで、特定の地域で突然広がったマルウェアにも早く対応できます。
Deep CDRによる「無害化の課題」の解決
マルウェアとして検知されないファイルでも、マクロ・スクリプト・埋め込みオブジェクトなどの潜在的な危険要素を含む可能性があります。
一方で、従来の無害化ではファイルが破壊されたり、利便性が損なわれるなど、無害化後のファイルを業務で再利用できないという課題がありました。
OPSWAT社では、無害化の機能を「Deep CDR(Content Disarm and Reconstruction)」と呼んでいます。
Deep CDRは次の3つの処理を順に実行します。
ファイルの種類を特定し、ファイルの構造を分析する
マクロ、スクリプト、埋め込みオブジェクト、リンクのように、攻撃に使われる可能性のある要素を取り除く、または無効にする
- ファイルの見た目と使い勝手を保ったまま、ファイルを作り直す
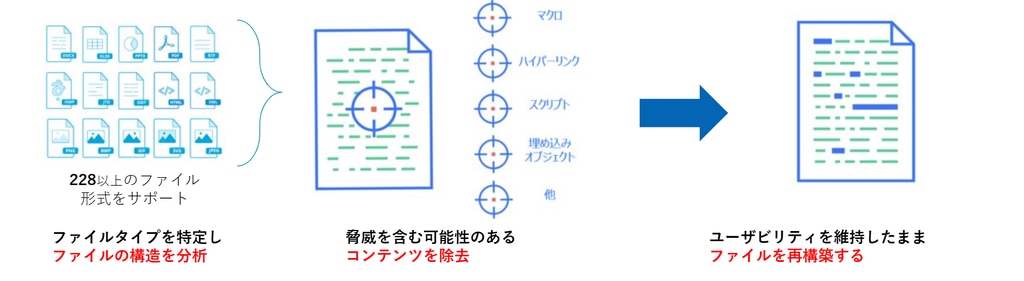 2026年10月時点で、Officeファイル、一太郎、PDF、CAD、画像を含む230以上のファイル形式に対応しています。
また、無害化の方式は、3つのレベルに分けられます。
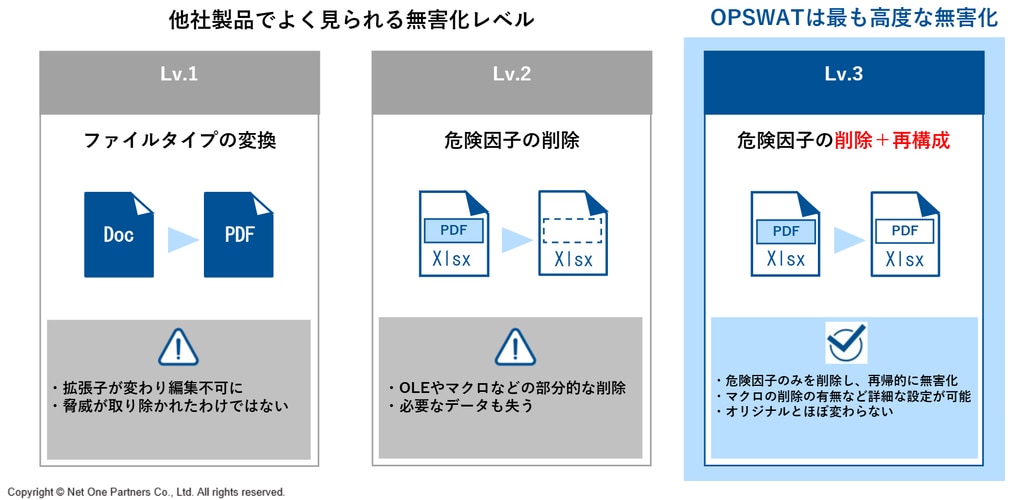
Deep CDRはレベル3にあたります。許可リストで「このマクロは残す」と設定することもできます。
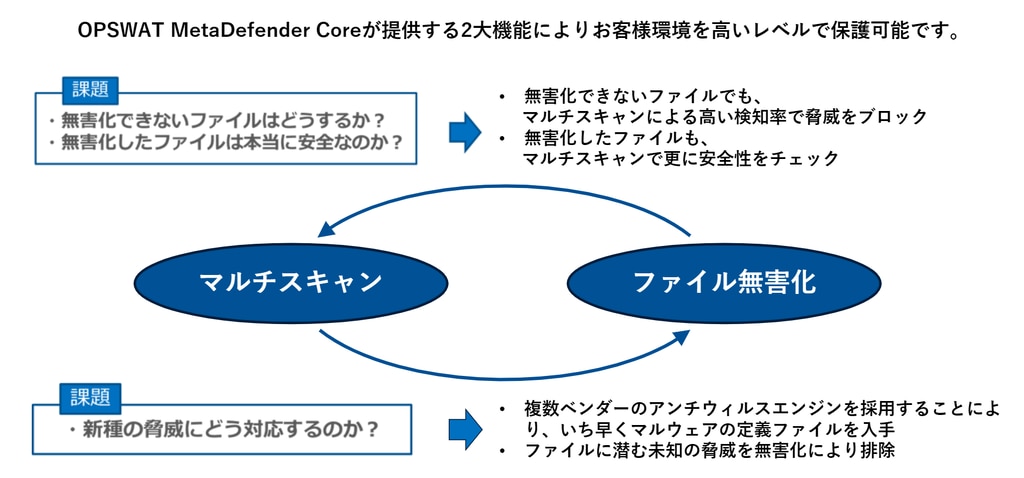
2つの機能を組み合わせる理由
2つの機能は、お互いの弱点を補い合う関係にあります。実行ファイル(.exe)は無害化できないため、マルチスキャンで検査します。
Officeファイルのように業務で使うファイルは、無害化で未知の脅威も取り除きます。
また、無害化したファイルを、さらにマルチスキャンで確認することもできます。
まとめ:USBメモリの安全は「仕組み」で守る
陸上自衛隊と三重県庁の事案に共通する原因は、「USBメモリを使うときのマルウェア検査が徹底されていなかった」ことでした。
そこから見える課題は、未検査のUSBメモリを業務端末へ直接接続できるなど、検査の実施が利用者の判断や注意に依存していること、単一エンジンでは検知漏れが起きるリスクが高いこと、マルウェアとして検知されないファイルにも潜在的な危険要素が含まれる可能性があることの3つです。
OPSWAT MetaDefender Kioskは、USBメモリの持ち込みを専用の検査端末に集約し、マルウェアがクローズ系へ持ち込まれるのを防ぎます。さらに、Coreのマルチスキャンでマルウェアをより高い確率で検知・除去し、Deep CDRによる無害化で、クローズ系で利用したいファイルの再利用性を担保します。
その結果、担当者の注意に頼らず、誰が操作しても同じ手順で、安全にUSBメモリを使える環境を実現します。
「私の組織のUSBメモリ運用は大丈夫かな?」と少しでも感じた方や、そのような課題を持つお客様を抱えている販売会社様は、本記事に関するお問い合わせを下記の問い合わせフォームよりどうぞお気軽にお寄せください。
OPSWAT社製品のご紹介・カタログ・ホワイトペーパー:
お問い合わせフォーム:
関連記事: