量子コンピュータ時代に備えるPQCとは? Cisco製品の対応状況と今から始めたい準備
近年、量子コンピュータの実用化に向けた研究開発が加速しています。量子コンピュータは、さまざまな分野での活用が期待される一方、現在広く使われている暗号技術に大きな影響を与える可能性があるといわれています。
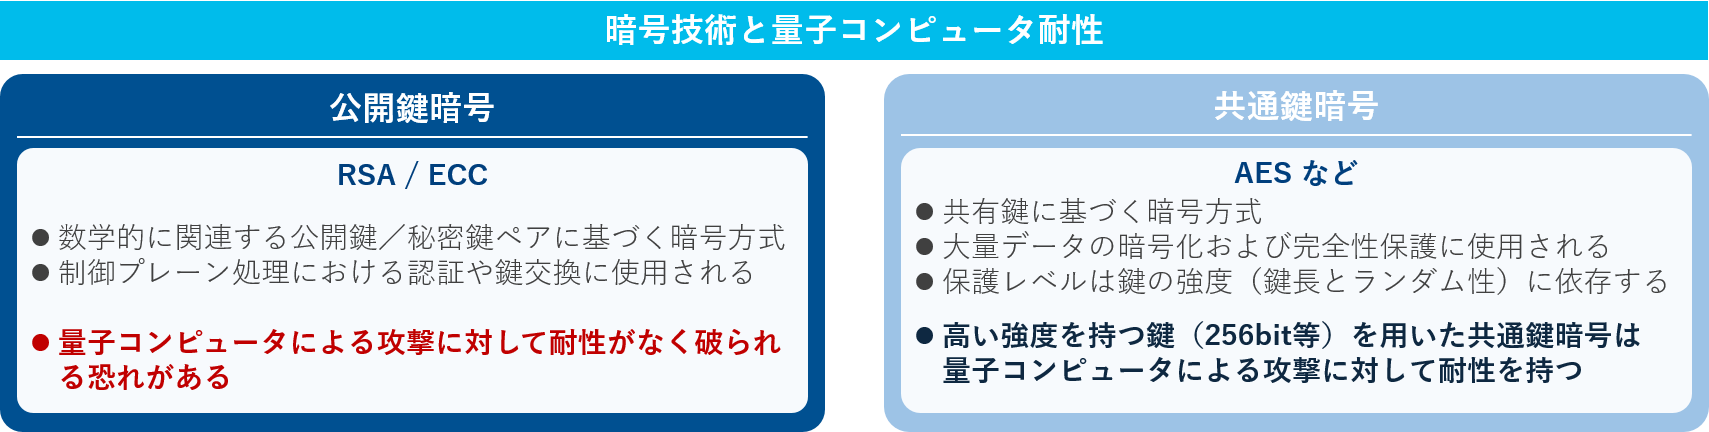
特に影響が大きいのが、RSAやECCといった公開鍵暗号です。これらは、今のコンピュータでは解読に非常に長い時間がかかるため安全とされていますが、量子コンピュータが実用化されると、その前提が変わる可能性があります。こうした背景から、いま注目を集めているのがPQC(Post-Quantum Cryptography:耐量子計算機暗号)です。
本記事では、PQCの基本的な考え方と、Cisco製品における対応状況について、できるだけわかりやすくご紹介します。
目次[非表示]
量子コンピュータで何が変わるのか
現在のネットワークやセキュリティ製品では、通信の暗号化や認証、鍵交換のために公開鍵暗号が広く利用されています。たとえば、VPNやTLS、SSHなど、日常的に使われている多くの仕組みがその上に成り立っています。
一方で、量子コンピュータは特定の計算を非常に効率よく処理できるため、十分な性能を持つ量子コンピュータが実用化された場合、現在広く使われている一部の公開鍵暗号の安全性が損なわれる可能性があります。実用化の時期には幅がありますが、2030年前後を意識した議論が各国で進んでいます。
なお、すべての暗号が同じように危険になるわけではありません。AESに代表される共通鍵暗号も量子計算の影響を受けますが、十分な鍵長を採用することで、必要な安全性を維持できると考えられています。そのため、今後は特に公開鍵暗号のPQCへの移行が重要なテーマになります。
いま対策が必要といわれる理由 ― HNDL攻撃
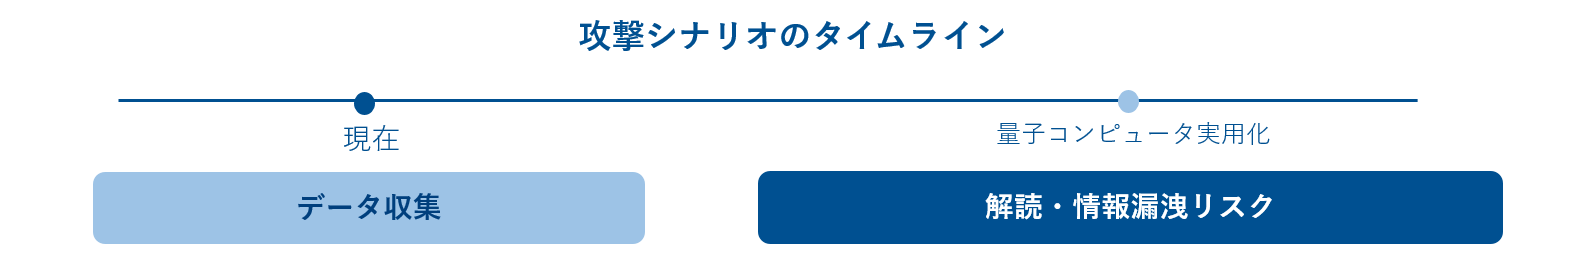
PQCが注目されるのは、量子コンピュータがまだ実用化されていないからといって、「まだ先の話」とは言えないためです。そこでよく挙げられるのが、Harvest Now, Decrypt Later(HNDL)という攻撃方法です。
これは、攻撃者が現時点では解読できない暗号化通信をあらかじめ収集・保存し、将来、十分な性能を持つ量子コンピュータが利用可能になった時点で解読を試みるという攻撃シナリオです。つまり、今やりとりしている通信の内容が、将来漏えいする可能性があるということになります。
PQCとは何か
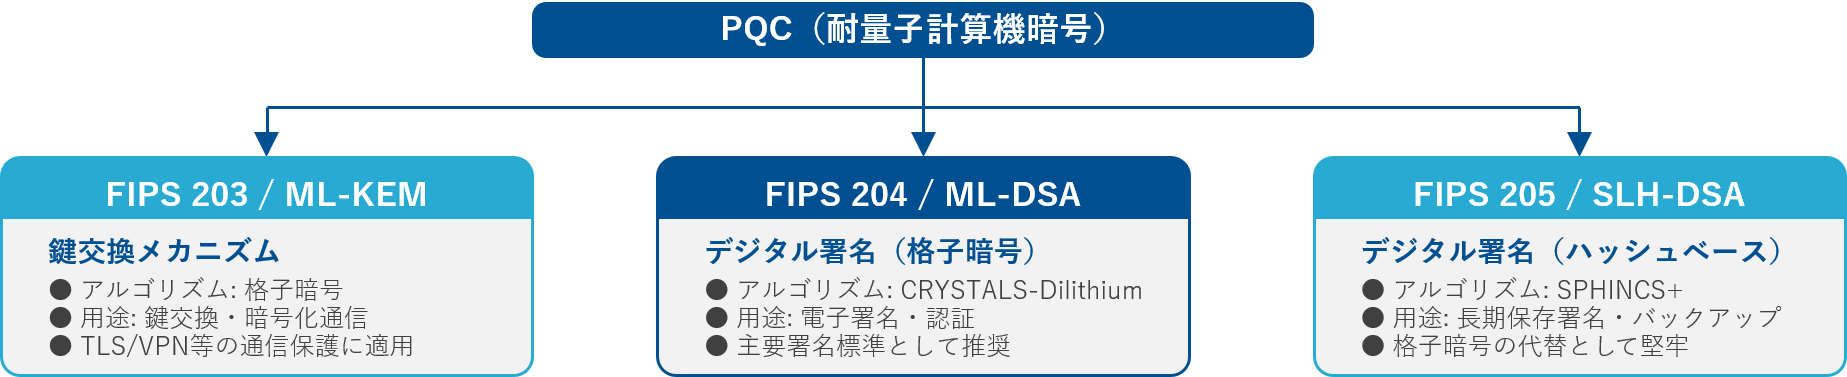
PQCは、量子コンピュータを使った攻撃にも耐えられるよう設計された新しい暗号技術です。標準化は米国国立標準技術研究所(NIST)が中心となって進めており、すでに以下の標準が公開されています。
• FIPS 203(ML-KEM):鍵交換メカニズム
• FIPS 204(ML-DSA):デジタル署名
• FIPS 205(SLH-DSA):デジタル署名
このうち、ネットワークの観点でまず重要になるのがML-KEMです。VPNやTLSなどの通信で使われる鍵交換を量子耐性のある方式へ移行することで、HNDL攻撃による将来的な通信内容の解読リスクを低減できます。
国内外で進むPQC移行
PQCへの移行は、すでに各国で具体的な検討段階に入っています。米国ではNISTや米国家安全保障局(NSA)が移行方針を示しており、対象となるシステムやアルゴリズムについて、2030年代前半から段階的に耐量子暗号へ移行するスケジュールが示されています。欧州でも同様に、2030~2035年を見据えた準備が進められています。
日本でも、政府機関を対象とした移行の検討が進んでいるほか、金融庁が金融機関に対してPQC対応への着手を促しています。PQCは、もはや一部の研究分野の話ではなく、企業や組織にとって現実的な検討テーマになりつつあります。
Ciscoが進めるPQC対応
Ciscoでは、量子コンピュータ時代に備えた取り組みとして、「通信の保護」と「製品の信頼性」を一体で守るフルスタックPQCを掲げています。
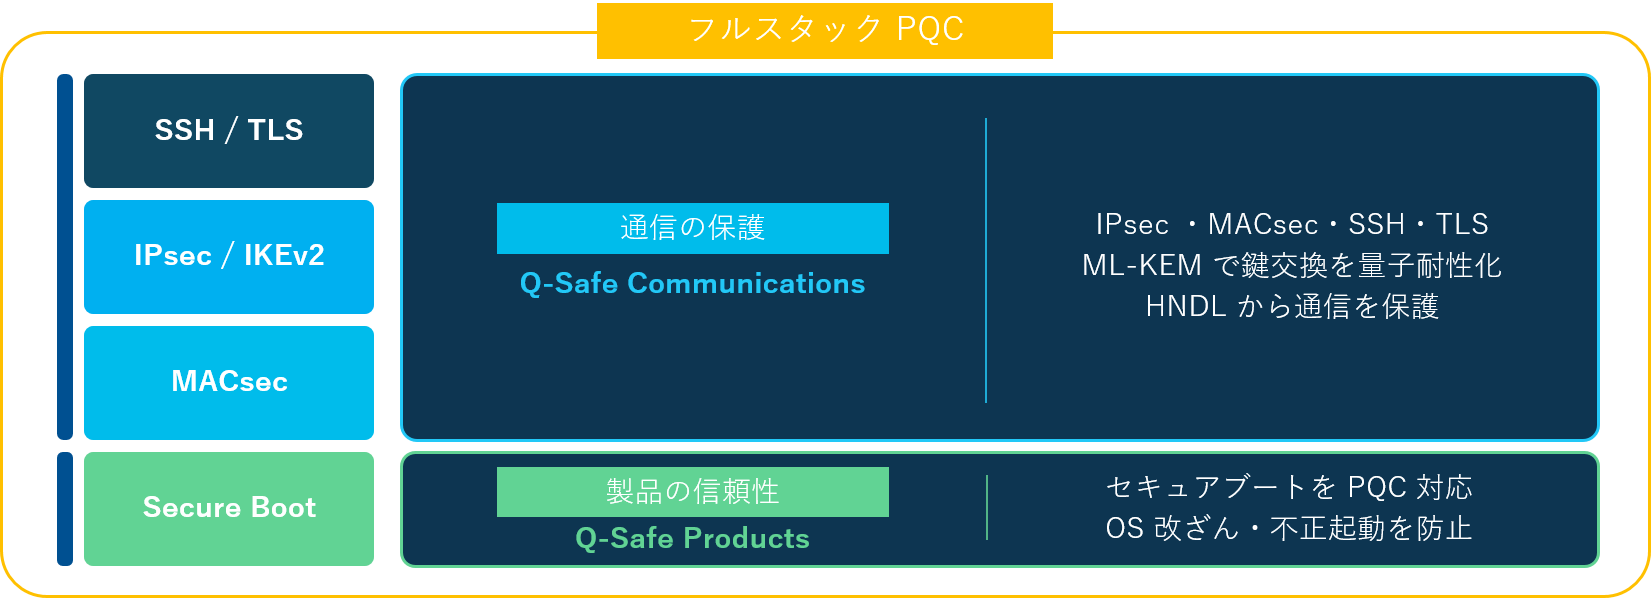
通信の保護では、IPsec / IKEv2、MACsec、SSHといった主要プロトコルの量子安全化が進められており、一部の製品でPQC(ML-KEM)対応の機能サポートが開始されました。C8000シリーズ セキュアルータではIPsecおよびSSH、C9000シリーズ スマートスイッチではMACsecおよびSSHについて、PQC対応機能の提供が開始されています。
製品の信頼性の面では、PQC対応のセキュアブートも計画されており、対応製品シリーズへ順次実装される予定です。
また、Ciscoは主要ポートフォリオの多くで、2026年12月までに量子安全通信を提供する方針を示しています。ルータ、スイッチ、ファイアウォールを含め、段階的な対応ロードマップが公開されています。詳細なロードマップについては、Cisco社の Cisco Quantum Safe Communications Roadmap をご参照ください。
PQC移行を考える上でのポイント
PQCの導入というと大きな変化に見えますが、実際には段階的に進めることが大切です。まず優先したいのは、長期保護が必要なデータを扱う通信経路、特にWAN/拠点間VPNです。次のステップとして、SSHなどを利用する管理プレーンの通信や、TLS、PQC対応のデジタル署名、セキュアブートへと対象を広げるのが現実的です。特にPQC対応のセキュアブートでは、ハードウェアの更新が必要なケースがあるため、計画的に進めることが重要になります。
すべてを一度に切り替えるのではなく、影響の大きい領域から優先順位をつけて進めることがポイントになると思います。
まとめ
量子コンピュータによる暗号解読の脅威は、将来の話であると同時に、HNDLの観点ではすでに「今の課題」でもあります。そのため、PQC対応に早く着手するほど、将来のリスクを減らしやすくなります。
まずは、次の3点を確認することがPQC移行の第一歩になると思います。
- 自社で扱う情報のうち、長期的な保護が必要なデータは何か
- 現在利用しているVPN、SSH、TLS、MACsecが、どの製品・バージョンで稼働しているか
- どの領域から段階的にPQC移行を始めるべきか
弊社ではPQC対応製品をご提案できますので、ネットワーク機器のPQC移行を検討される際には、ぜひお気軽にお問い合わせください。
※ロードマップ情報はアップデートされる可能性があります。もしメーカー情報と差異がある場合はメーカー情報を優先してください。
関連ブログ